📌 Em resumo (Destaques da Matéria)
- Campanha internacional de outubro reforça as vulnerabilidades em fornecedores terceirizados de TI.
- Relatórios recentes apontam que invasores priorizam pacotes de software abertos para contornar defesas principais.
- Políticas de Confiança Zero (Zero Trust) e auditorias de privilégios mínimos tornam-se mandatórias.
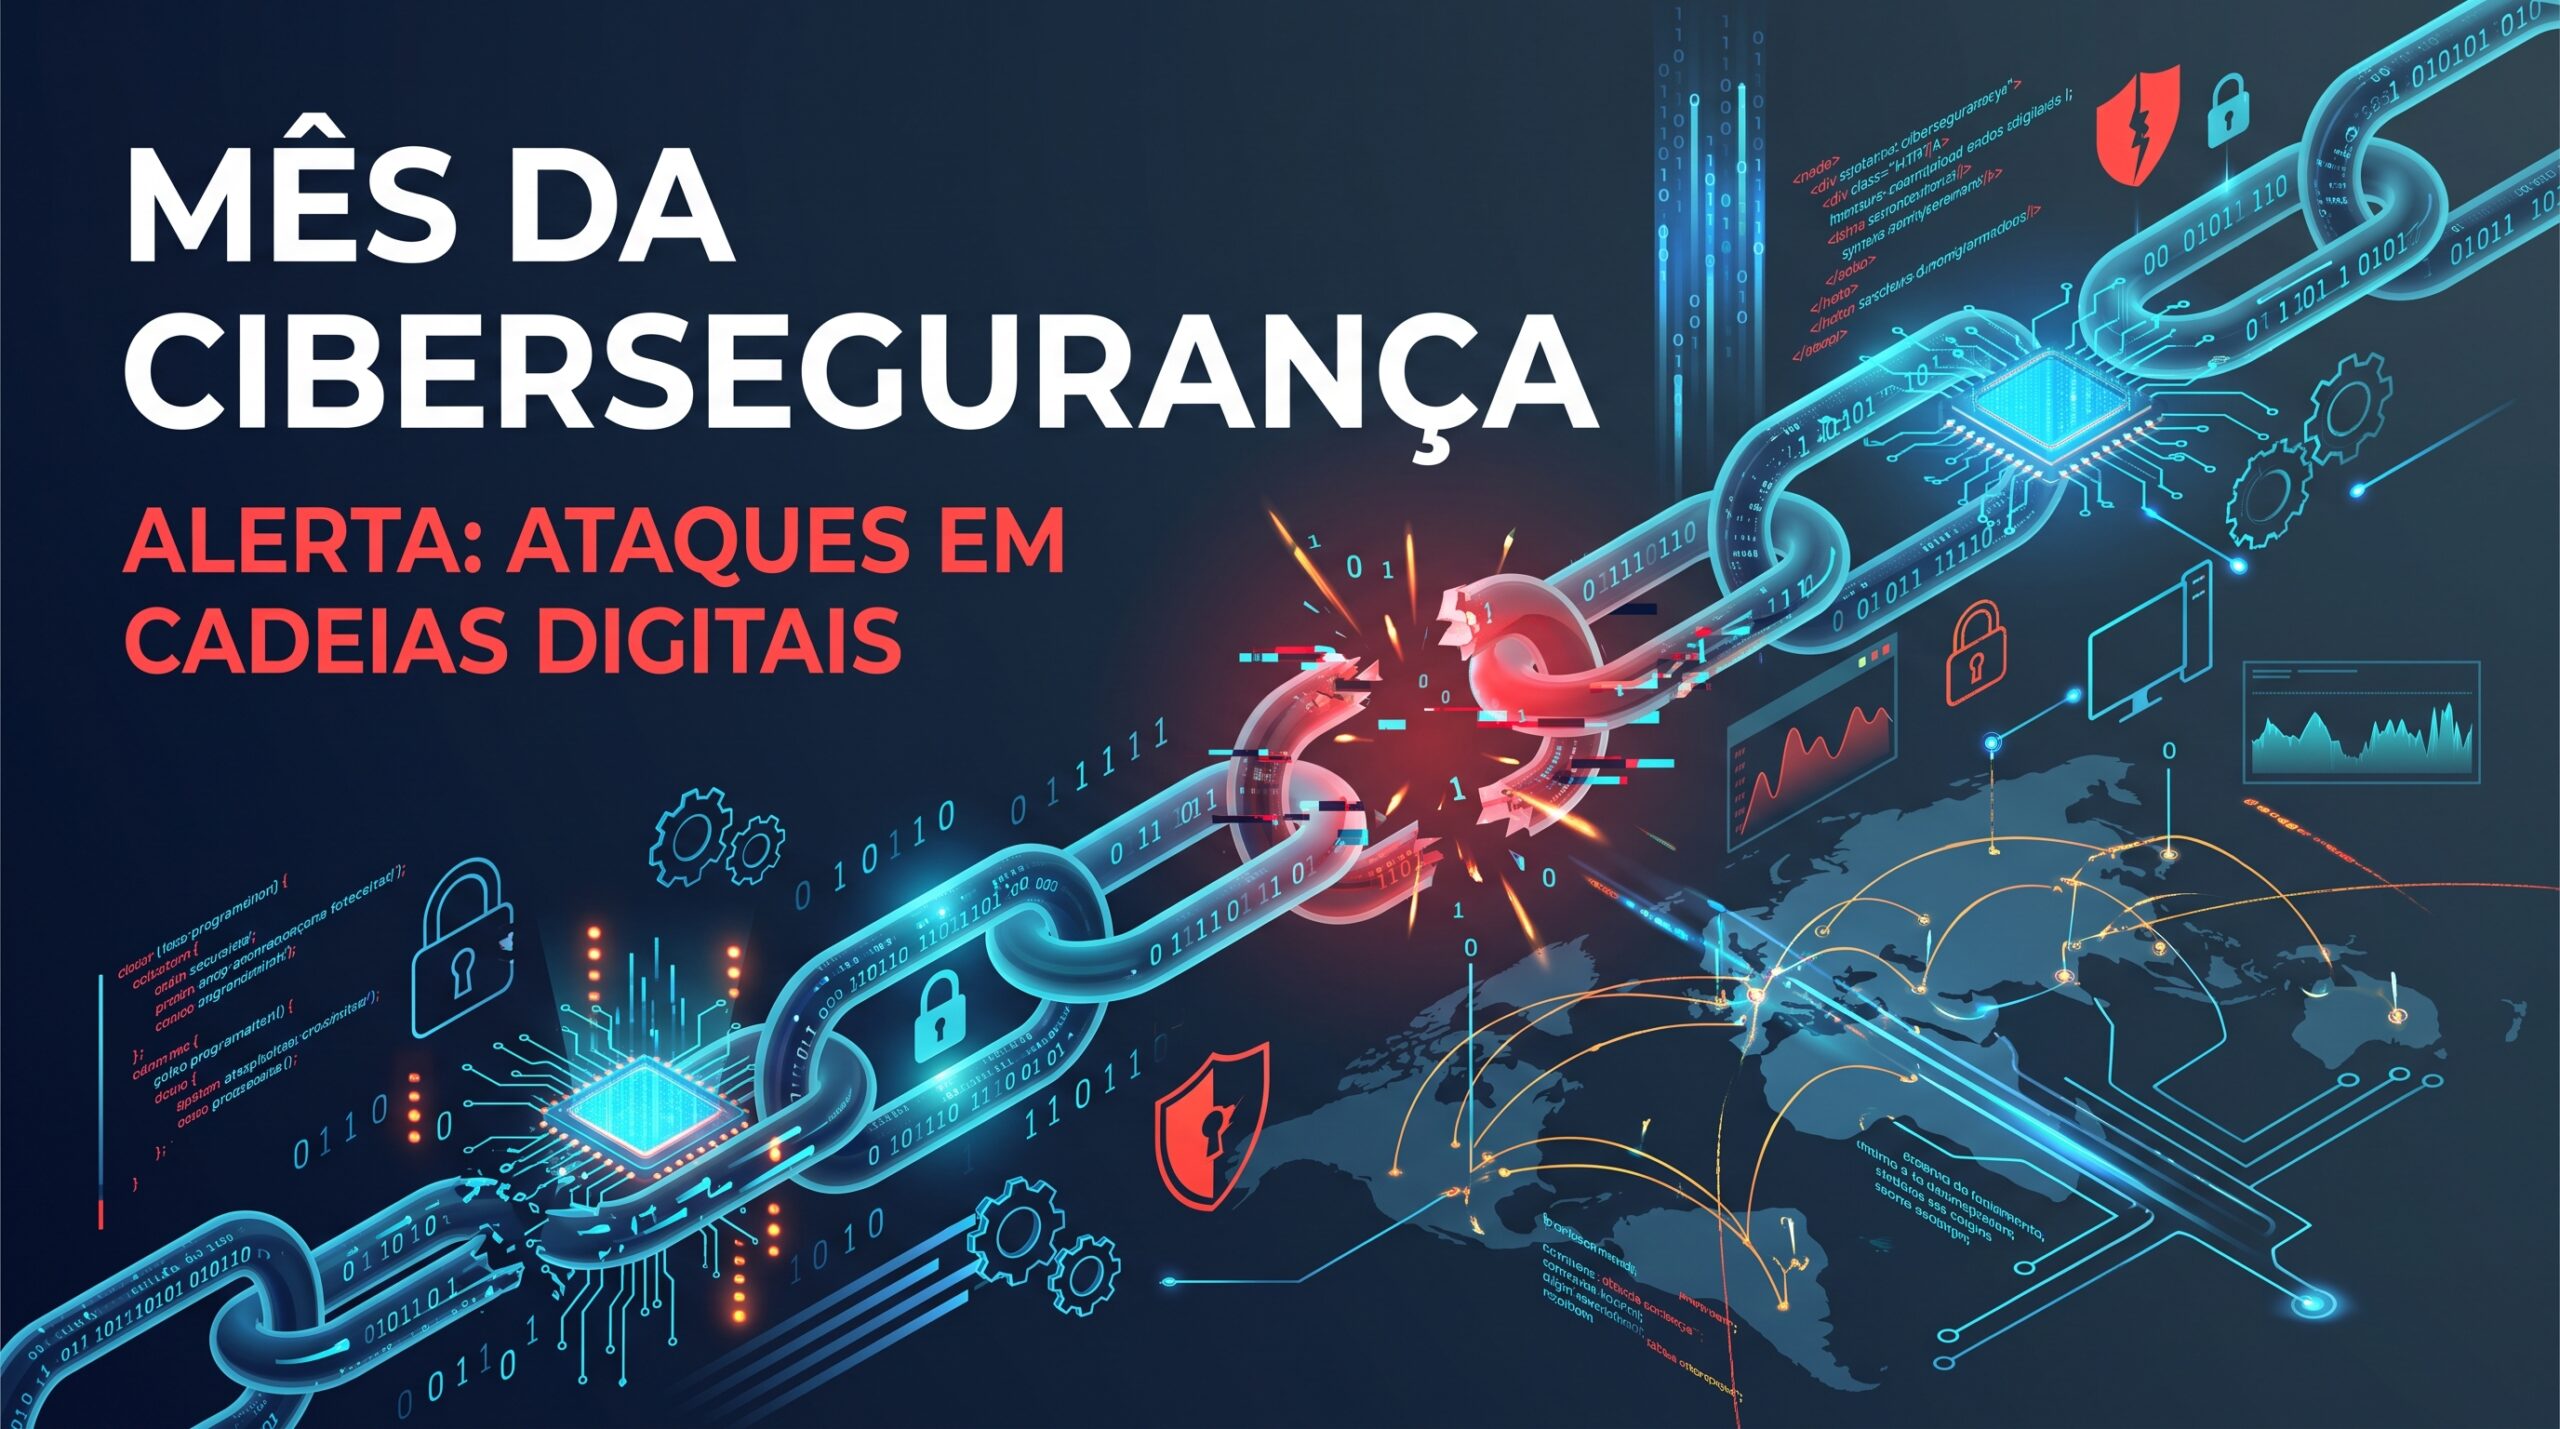
O mês de outubro é tradicionalmente marcado pela mobilização global em defesa dos ativos virtuais, e o mês da cibersegurança e proteção de dados ganha contornos ainda mais críticos em 2026. Com a proliferação de ambientes hiperconectados e o crescimento de ataques direcionados a fornecedores secundários, relatórios internacionais alertam que a integridade das empresas depende diretamente do elo mais vulnerável da cadeia de valor.
Recentes levantamentos divulgados pela Agência Europeia para a Cibersegurança (ENISA) revelam que invasões explorando vulnerabilidades em dependências de código aberto e prestadores de serviços em nuvem cresceram exponencialmente, forçando governos e corporações a revisitar protocolos de auditoria.
O Risco Invisível nas Dependências de Terceiros
Os perímetros de defesa convencionais, antes focados em proteger apenas os servidores internos das organizações, tornaram-se insuficientes. Atacantes avançados passaram a comprometer bibliotecas de software amplamente utilizadas e credenciais compartilhadas com prestadores de serviços, conseguindo acesso legítimo a infraestruturas de missão crítica sem disparar alarmes tradicionais.
“Proteger a própria rede não basta quando o invasor entra pela porta da frente através de uma atualização legítima fornecida por um parceiro comprometido.”
Implementação Prática da Arquitetura Zero Trust
Diante dessa realidade, especialistas enfatizam a necessidade urgente de migração para modelos rigorosos de Zero Trust. Neles, nenhuma transação interna é considerada confiável por padrão, exigindo verificação criptográfica contínua, segmentação granular de privilégios e monitoramento ativo com inteligência artificial para detecção imediata de anomalias.